 EN
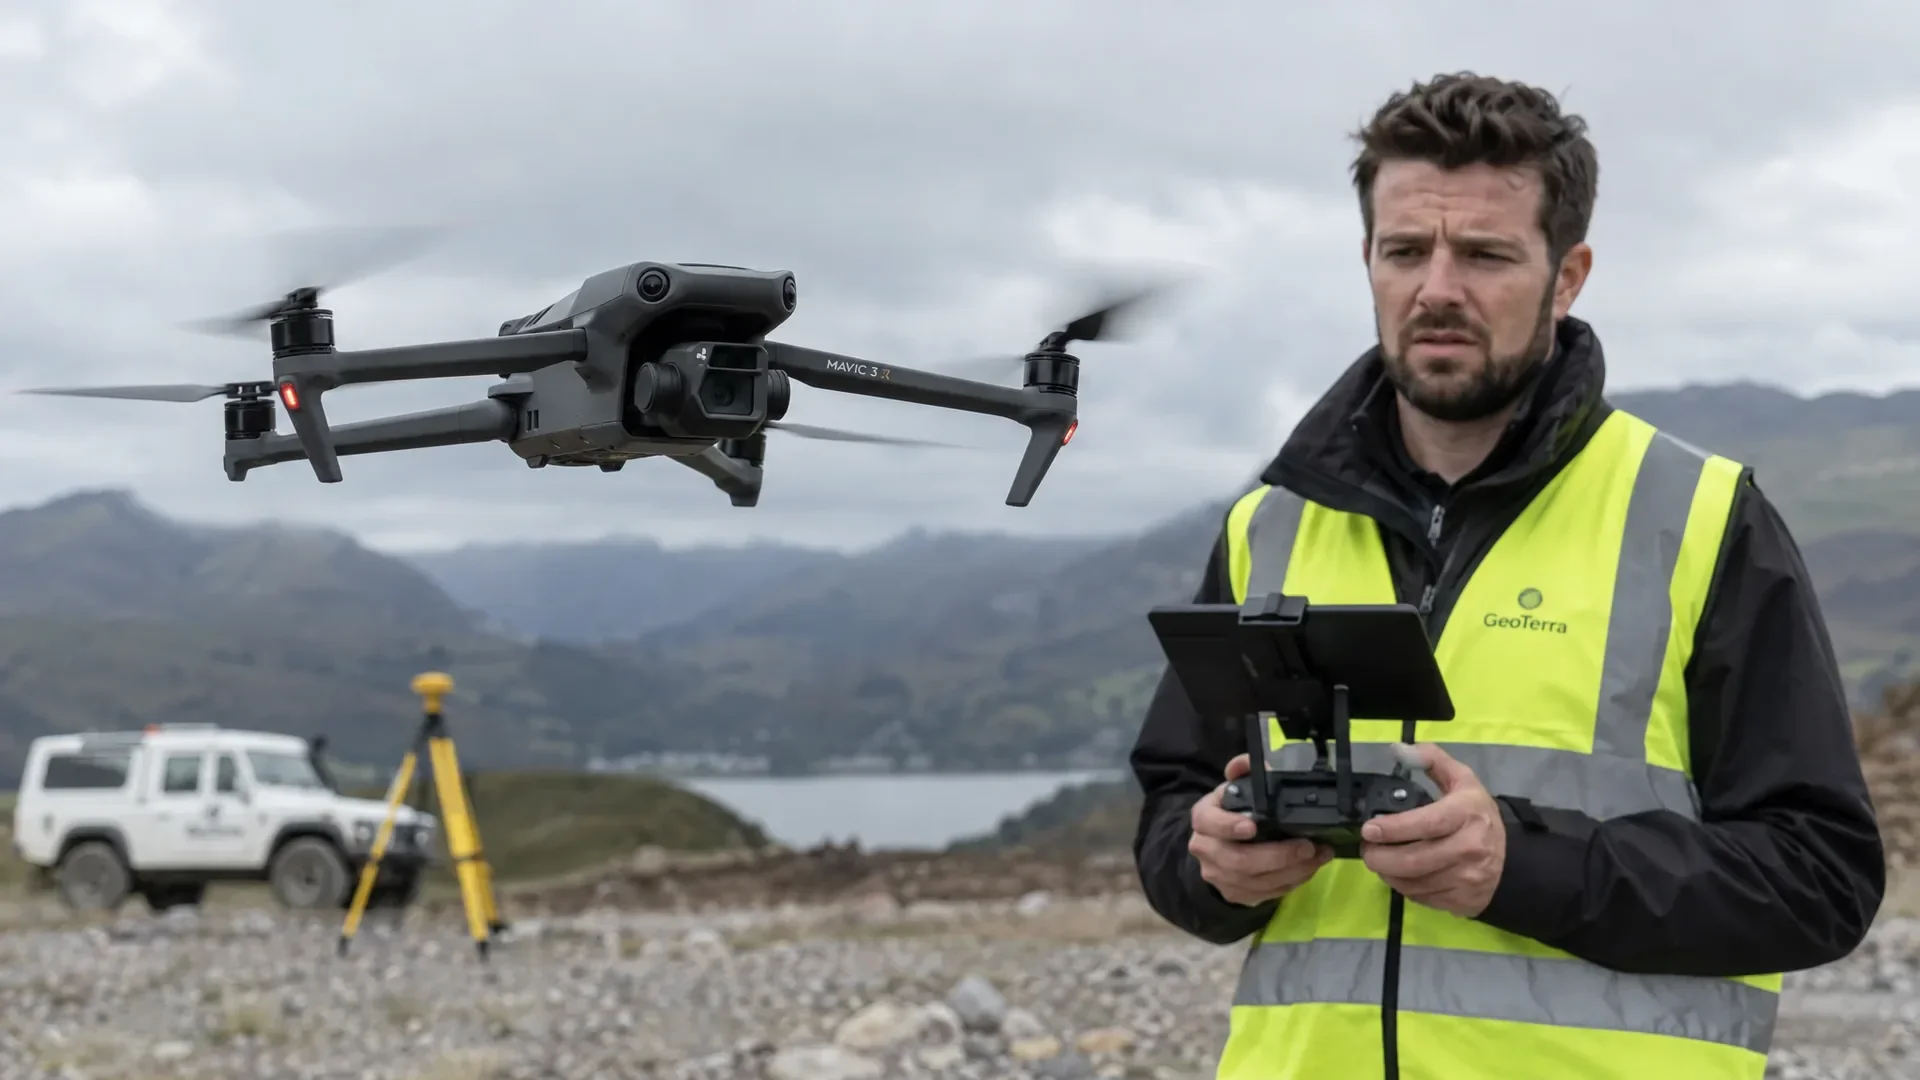
Een kwetsbaarheid in de Bluetooth-interface van DJI-drones maakt het mogelijk om zonder authenticatie commando's naar een toestel te sturen. De fout staat geregistreerd als CVE-2026-78306 en kreeg een CVSS 4.0-score van 8,5 op tien. Zestien modellen zijn getroffen, van de Mini-serie en de Neo tot de professionele Mavic 4 Pro. Voor de meeste gebruikers betekent dit een firmware-update; voor professionele operators is het een goed moment om het cybersecuritydeel van de operationele routine tegen het licht te houden.
Die nuance is belangrijk. Een drone is allang geen vliegende camera meer, maar een genetwerkt apparaat dat tijdens een opdracht continu communiceert met zenders, apps en soms clouddiensten. Elke extra interface is extra aanvalsoppervlak. Dit lek raakt niet direct de vluchtbesturing, maar kan wel de verbinding verstoren waarop elke professionele vlucht rust.
Wat er precies is gevonden in de Bluetooth-interface
De kwetsbaarheid werd ontdekt door beveiligingsonderzoekers Abdelrahman Yousef en dr. Jordan Samhi. De fout zit in de manier waarop DJI de authenticatie van Bluetooth-commando's heeft geïmplementeerd. Bluetooth wordt hier gebruikt om verbinding te maken met de wifi-interface van het toestel en om netwerkgegevens uit te wisselen, maar slechts enkele commando's worden gecontroleerd aan de hand van een vertrouwde UUID. Andere opdrachten kunnen zonder die controle worden aangeboden.
Iemand binnen Bluetooth-bereik kan daardoor met DJI's eigen DUML-protocol opdrachten naar de drone sturen. Geen aanval via internet dus: de aanvaller moet op enkele tientallen meters afstand staan.
Welke commando's een aanvaller kan uitsturen
Volgens de onderzoekers gaan de niet-geauthenticeerde commando's verder dan het uitlezen van informatie. Ze kunnen de wifi-SSID en het wachtwoord wijzigen, draadloze instellingen aanpassen en wifi of Bluetooth uit en weer aanzetten. Ook kunnen de drone en diverse configuraties worden gereset.
Sommige resetcommando's raken de flight controller, de gimbal, de camera, de wifi-module en de software-defined radio. Andere kunnen de opslag formatteren of systeemlogs wissen. In hun proof-of-concept bouwden de onderzoekers voor gevaarlijke opdrachten een extra bevestigingsstap in, omdat een reset van de flight controller-configuratie de motoren opnieuw kan starten.
Is overname tijdens de vlucht aannemelijk
Veel berichtgeving suggereert dat een drone tijdens de vlucht kan worden overgenomen. Dat is technisch een mogelijk gevolg van de kwetsbaarheid, maar geen scenario dat in de gepubliceerde proof-of-concept is gedemonstreerd. De onderzoekers beschrijven alleen een theoretische route: eerst het wifi-wachtwoord wijzigen, dan verbinding maken met het interne netwerk en van daaruit mogelijk een weg naar de vluchtbesturing vinden. Er zijn geen aanwijzingen dat CVE-2026-78306 in de praktijk wordt misbruikt; de fout staat niet in de Known Exploited Vulnerabilities-catalogus van CISA.
Wat de onderzoekers wel een concreet risico noemen, is een aanval waarbij alleen de verbinding tussen drone en piloot wordt verbroken. Een aanvaller kan wifi of Bluetooth uitschakelen of herstarten, waardoor besturing, videobeelden en telemetrie worden verstoord. Het verliezen van de C2-verbinding is precies het scenario waarvoor je noodprocedures hebt geschreven.
De zestien getroffen modellen en de firmware-update
Het CVE-register noemt zestien getroffen modellen. Voor alle getroffen toestellen is een firmware-update als oplossing aangegeven. De betreffende kwetsbare firmwareversies staan per model in het register vermeld.
| Modelgroep | Getroffen modellen | Praktische relevantie voor professionals |
|---|---|---|
| Compacte en vlog-drones | Neo, Neo 2, Flip | Veelgebruikt als tweede toestel, voor behind-the-scenes en snelle sociale content. |
| Mini-serie | Mini 2, Mini 3, Mini 3 Pro, Mini 4 Pro, Mini 5 Pro | De C0- en C1-klasse toestellen waarmee een groot deel van het Europese operatorbestand vliegt. |
| Air- en Avata-serie | Air 3, Air 3S, Avata 2, Avata 360 | Vaak ingezet voor dynamische en FPV-achtige opnames op locatie. |
| Mavic 3-serie | Meerdere Mavic 3-varianten | Werkpaard voor inspectie, vastgoed en commerciele videoproductie. |
| Mavic 4 Pro | Mavic 4 Pro | Huidige high-end toestel in veel professionele vloten, inclusief cinematografische inzet. |
DJI publiceerde een beveiligingsadvies en werkte de firmware bij. Opvallend is dat de changelogs niet meer dan de kwalificatie van een bekend probleem meegeven, waardoor lastig te controleren is of een update voor deze kwetsbaarheid bedoeld is. Vergelijk daarom de firmwareversies uit het CVE-register met je eigen vlootregister in plaats van te vertrouwen op de changelogtekst.
Wat dit betekent voor de Europese markt en voor enterprise-vlooten
Het lek staat niet op zichzelf. In augustus meldden dezelfde onderzoekers al meerdere problemen in DJI-drones, waaronder een mediaserver zonder login en een FTP-dienst met een voor alle apparaten identiek wachtwoord. Eerder bleek DUML-data via Bluetooth onversleuteld te worden verzonden, en dit jaar was er een beveiligingsfout bij het SkyPixel-platform die wij in een eigen analyse behandelden.
Zulke lekken zijn niet nieuw: in 2025 werden kwetsbaarheden in Holy Stone-drones beschreven en al in 2015 bleek de Parrot AR.Drone overneembaar. Wat dit geval anders maakt, is de schaal waarop de getroffen modellen in professionele vloten rondvliegen: de Mavic 3-serie en Mavic 4 Pro zijn productiemiddelen, geen speelgoed.
Daarmee raakt het lek aan een breder Europees debat over afhankelijkheid van een beperkt aantal fabrikanten. De Europese Commissie werkt aan Drone Strategy 2.0, er lopen heffingen op drone-onderdelen uit China en in de VS speelt een discussie over de toegang van DJI tot de markt. Welk besluit ook volgt: wie bedrijfskritisch met drones werkt, moet kunnen aantonen dat de firmware van de vloot actueel en beheerd is.
EASA, SORA en de plek van cybersecurity in je risicoanalyse
Binnen de Europese regelgeving van EASA verandert de SORA-methodiek zelf niet door een firmwarelek; de risicobeoordeling blijft gebaseerd op grondrisico, luchtrisico en containmenteisen. Toch is het onderwerp niet los te zien van de Specific-categorie: wie onder een operationele autorisatie of PDRA vliegt, beschrijft in de aanvraag hoe de command- en control-verbinding werkt en wat er gebeurt als die wegvalt. De methodiek zelf staat in onze bijdrage over SORA 2.5 en containmentsniveaus, met de actuele teksten in de Easy Access Rules van EASA.
Een firmwarekwetsbaarheid die het uitschakelen van de C2-verbinding mogelijk maakt, hoort daarom in hetzelfde hoofdstuk als je mitigaties voor linkverlies: vastleggen welke firmwareversies actief zijn en hoe updates worden doorgevoerd. Voor de meeste organisaties is dat een uitbreiding van het bestaande veiligheidsmanagement, niet een nieuw systeem.
Daarnaast speelt een zakelijke realiteit. Opdrachtgevers in vitale sectoren, van netbeheerders tot luchthavens, stellen steeds vaker vragen over informatiebeveiliging in hun inkooptraject. Het Europees Agentschap voor cyberbeveiliging (ENISA) wijst al langer op het groeiende aanvalsoppervlak van mobiele apps en cloudintegraties. Een operator die zijn firmwarebeheer aantoonbaar op orde heeft, staat bij zulke aanbestedingen sterker. Onze gecertificeerde drone piloten werken daarom met vastgelegd patch- en vlootbeheer.
Praktische checklist voor firmware- en vlootbeheer
De maatregelen die je nu kunt nemen, zijn grotendeels dezelfde als die voor elk ander netwerkapparaat in een professionele omgeving. De volgende punten zijn direct toepasbaar:
- Controleer de firmwareversie per toestel: vergelijk drone, controller en app met de kwetsbare versies in het CVE-register. Werk bij twijfel alles bij en controleer of de nieuwe versie echt actief is.
- Houd een vlootregister bij: leg per toestel vast welke firmware er op welk moment op staat, zodat audits en klantvragen snel beantwoord zijn.
- Schakel ongebruikte draadloze interfaces uit: als Bluetooth tijdens de vlucht geen functie heeft, hoeft het niet aan te staan.
- Laat een ingeschakelde drone niet onbeheerd achter: het aanvalsbereik is beperkt tot tientallen meters; een toestel met batterij op een openbare plek is een onnodig risico.
- Beperk fysieke toegang: bak bij opnames in drukke of publiek toegankelijke omgevingen het opstelgebied af en houd het in het oog.
- Voorkom openbare netwerken bij updates: werk firmware bij via een beveiligd werkstation, niet via de gastenwifi op locatie.
- Neem het op in je briefing: maak de crew duidelijk dat vreemde draadloze activiteit een reden is om de vlucht te onderbreken en te melden.
Voor organisaties met een grotere vloot loont het om vluchtvoorbereiding en documentatie in één systeem te bundelen. Een platform als DroneDeck combineert luchtruimkaarten met vluchtplannen, risicobeoordelingen en checklists, waardoor firmwareversies en onderhoudshistorie aan hetzelfde dossier hangen als de vlucht zelf.
Drie praktijksituaties waarin dit lek echt uitmaakt
Het helpt om het risico te vertalen naar de dagelijkse praktijk:
- Filmset in een drukke stad: de drone wacht ingeschakeld op een publiek toegankelijk startpunt terwijl het licht wordt opgebouwd. Passanten staan ruim binnen Bluetooth-bereik, wat vraagt om een afgebakend opstelgebied.
- Inspectie van vitale infrastructuur: bij een brug of hoogspanningsstation vlieg je vaak met operator en waarnemer. Een verbroken C2-verbinding midden in de ronde betekent tijdverlies en het opnieuw opbouwen van de vlucht.
- Evenement of dronedetectietaak: waar meerdere draadloze systemen actief zijn, is de kans op onbedoelde interferentie groter. Strikte frequentieplanning, zoals bij cinematografische drone-inzet, wordt dan nog belangrijker.
Van firmware naar vliegveiligheid
Enterprise-klanten lezen dit nieuws ook en zullen vragen of de leverancier gecertificeerd is, hoe firmware wordt beheerd en wat er gebeurt bij verlies van de verbinding. Voor beelddata verwijzen we naar onze uitleg over privacy en DPIA-richtlijnen voor dronevluchten.
De kern van dit incident is uiteindelijk niet dramatisch: er is een lek gevonden, gemeld, gedocumenteerd en er is een firmware-update beschikbaar. Wat het wel laat zien, is waar de zwakke schakel in de moderne droneketen zit. Naarmate toestellen meer verbindingen krijgen, groeit het aantal manieren waarop iets mis kan gaan dat niets met vliegkunst te maken heeft.
Voor professionele operators betekent dat een kleine uitbreiding van het vak: naast luchtruimkennis, vliegvaardigheid en SORA-documentatie hoort nu ook consequent firmwarebeheer. Dat is geen technische luxe, maar onderdeel van hetzelfde veiligheidsdenken dat een operationele autorisatie onderbouwt. Een vloot die up-to-date is, is niet alleen cyberveiliger, maar ook voorspelbaarder in de lucht.
Veelgestelde vragen over CVE-2026-78306 en DJI-firmware
Kunnen aanvallers mijn drone echt overnemen tijdens de vlucht?
Een volledige overname tijdens de vlucht is niet aangetoond. Wat de onderzoekers wel aantoonden, is dat iemand binnen Bluetooth-bereik zonder authenticatie commando's naar de drone kan sturen, bijvoorbeeld om de wifi- of Bluetooth-verbinding uit te schakelen of het toestel te resetten. Een verbroken verbinding tussen zender en drone is tijdens een professionele vlucht op zichzelf al een serieus veiligheidsrisico.
Welke DJI-modellen zijn getroffen door CVE-2026-78306?
Het CVE-register noemt zestien modellen, waaronder de Neo, Neo 2, Flip, Air 3, Air 3S, Avata 2, Avata 360, meerdere Mavic 3-varianten, de Mavic 4 Pro en de Mini 2, Mini 3, Mini 3 Pro, Mini 4 Pro en Mini 5 Pro. Voor alle getroffen modellen is een firmware-update beschikbaar.
Hoe controleer ik of mijn drone nog kwetsbaar is?
Vergelijk de firmwareversie van drone en controller met de versies die als kwetsbaar staan vermeld. Werk bij twijfel het luchtvaartuig, de afstandsbediening en de app bij, en controleer of de nieuwe versie daadwerkelijk draait. Leg de updates vast in je onderhoudslogboek.
Wat kan ik doen als ik Bluetooth niet kan uitschakelen?
Beperk in dat geval de tijd dat de drone ingeschakeld en onbeheerd op de grond staat, houd het toestel binnen je eigen afgeschermde werkgebied en houd de firmware actueel. Voor bedrijfskritische inzet is uitschakelen buiten de vlucht de veiligste keuze.